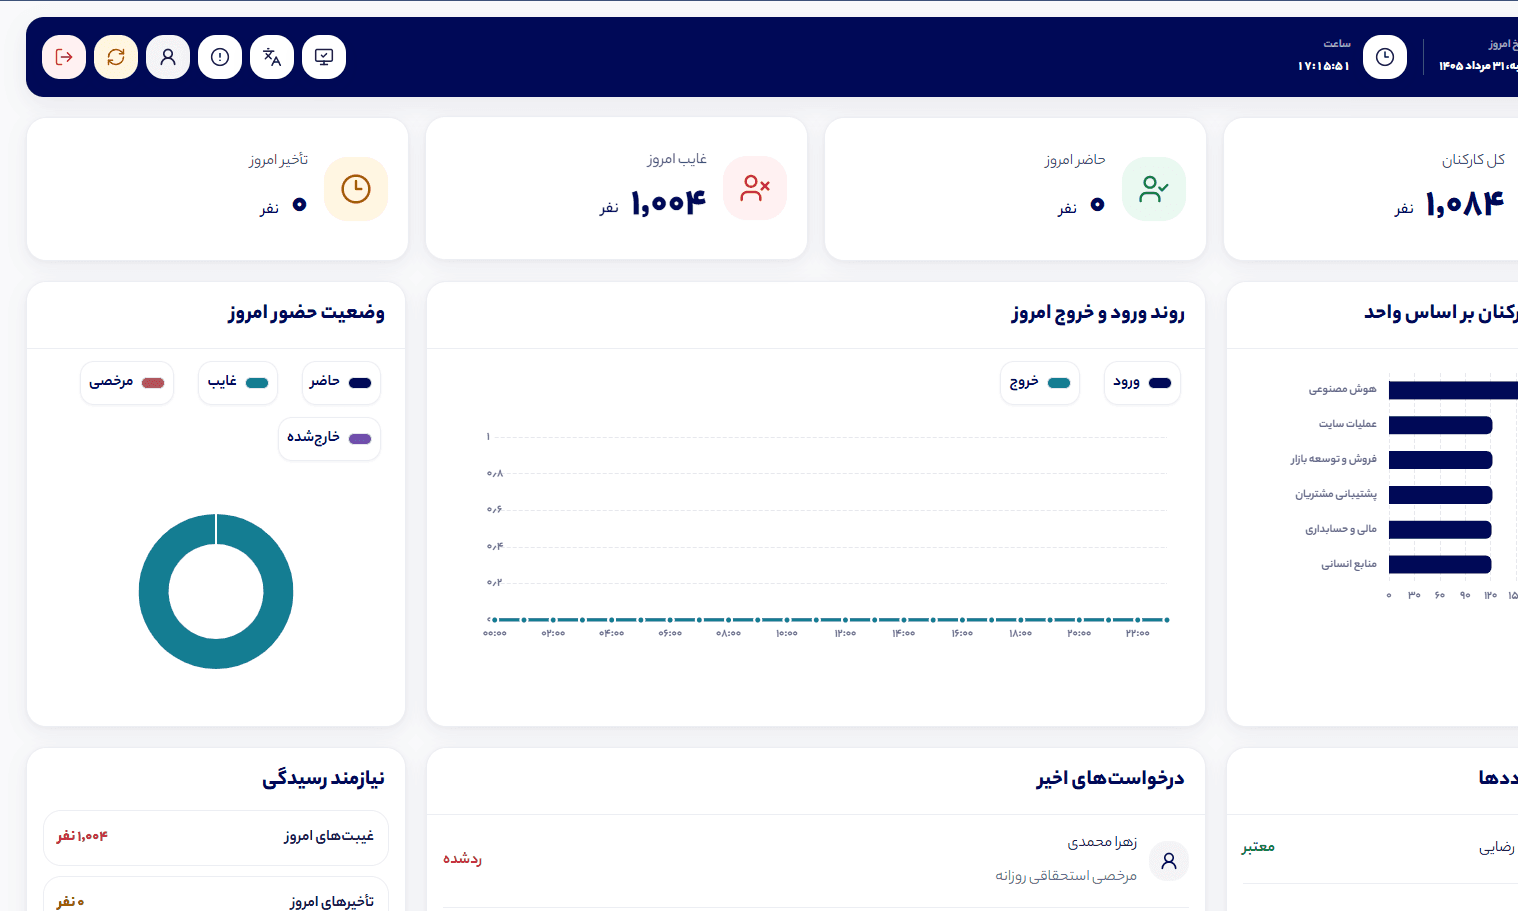
امنیت و سطوح دسترسی
کنترل دسترسی مبتنی بر نقش، تفکیک سازمانی، نشست امن و سیاستهای قابل اعمال.
- RBAC و تفکیک نقشها
- MFA و مدیریت نشست
- حداقل دسترسی لازم
- سیاست رمز و قفل حساب
زیرساخت منابع انسانی با دادههای حساس سروکار دارد. امنیت باید در معماری، دسترسی، عملیات و قرارداد پشتیبانی دیده شود؛ نه فقط در یک ردیف آیکون.
سطح و دامنه هر قابلیت باید در قرارداد فنی و تجاری نهایی مشخص شود.
کنترل دسترسی مبتنی بر نقش، تفکیک سازمانی، نشست امن و سیاستهای قابل اعمال.
ردپای ورود، تغییر، تأیید و عملیات حساس برای بررسی و پاسخگویی.
سیاست نسخه پشتیبان، بازیابی و پایش سلامت متناسب با مدل استقرار.
اتصال کنترلشده به سامانههای مالی، ERP، دستگاهها و سرویسهای سازمانی.
این دیاگرام معماری مفهومی است؛ توپولوژی نهایی بر اساس مدل استقرار و زیرساخت سازمان بسته میشود.
اتصال میتواند از طریق API، عامل شبکه، فایل استاندارد یا سازوکار اختصاصی انجام شود. سازگاری مدل دستگاه پیش از تعهد فروش بررسی میشود.
مهاجرت داده باید پاکسازی، اعتبارسنجی، مسئول و برنامه بازگشت داشته باشد.
فضای کاری اختصاصی، بهروزرسانی مدیریتشده و شروع سریع بدون زیرساخت داخلی.
نصب در زیرساخت سازمان یا محیط اختصاصی با دامنه کنترل و مسئولیتهای روشن.
تبدیل دادهها، پاکسازی، تطبیق، آموزش کاربران کلیدی و کنترل پس از انتقال.
هدف، بهرهبرداری پایدار و کاهش وابستگی عملیاتی سازمان است.
همراهی در استقرار و استفاده
راهنما، ویدئو و آموزش کاربران
رفع خطا و توسعه قابلیتها
کنترل سلامت و رسیدگی به رخداد
یکپارچگی و توسعه متناسب با سازمان
در جلسه فنی، امنیت، اتصالها، مهاجرت و مسئولیتهای هر طرف را پیش از تصمیم روشن میکنیم.